Domain autoalarmsystem.de kaufen?
Wir ziehen mit dem Projekt
autoalarmsystem.de um.
Sind Sie am Kauf der Domain
autoalarmsystem.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain autoalarmsystem.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
Lupus-Electronics, Einbruchschutz + Alarmanlage, Lupus Electronics V3 Fernbedienung RF Wireless Sicherheitssystem DrucktastenDie Fernbedienung für die LUPUS dient in erster Linie dazu, das System in den Scharf-, Unscharf- oder Heim-Modus zu schalten und kann bequem am Schlüsselbund befestigt werden. So haben Sie jederzeit Zugriff auf die Hauptfunktionen Ihres Alarmsystems. Selbstverständlich ist auch die Fernbedienung batteriebetrieben und steht innerhalb der Funkreichweite in Funkkontakt zur Alarmanlage. Kabel zur Signalübertragung oder eine Stromversorgung per Netzteil sind nicht notwendig. Umfangreich erweiterbar - das LUPUS Produktuniversum: Für das SmartHome Alarmsystem ist ein umfangreiches Sortiment an Zubehörartikeln verfügbar. So können Sie Tür- und Fenstersensoren, IP-Kameras, Bewegungsmelder, Türsperrelemente, Rollladenrelais, Heizungssteuerungen und vieles mehr mit wenigen Klicks mit Ihrer SmartHome-Alarmanlage verbunden werden und über die Zentrale automatisiert angesteuert werden. Hauptmerkmale: Design, Schnittstelle, RF, Wireless, Fernbedienung, Nutzung, Sicherheitssystem, Markenkompatibilität: Lupus Electronics.50,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
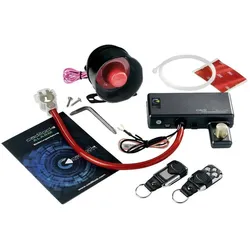
Cadillock, Einbruchschutz + Alarmanlage, Alarmanlage WegfahrsperrenfunktionDie Cadillock Technologie ist eine effiziente und sichere elektronische Diebstahlsicherung, die mittels ihrer patentierten Wegfahrsperrenfunktion die Stromversorgung des Fahrzeugs unterbricht. Nach der Aktivierung des Cadillock Alarms liegt weiterhin eine Spannung von ca. 12 Volt an und es steht ein Strom von 10 A (je nach Batterie) zur Verfügung. Diese Werte reichen aus, um die gespeicherten elektronischen Daten des Fahrzeugs zu sichern und die Funktionsfähigkeit der Steuergeräte nicht zu beeinträchtigen. Ebenso werden elektrische Fahrzeugdaten (Bordcomputer, Navigationsgerät etc.) dabei nicht gelöscht – ein Motorstart ist jedoch nicht möglich. Der Cadillock Alarm, das Spitzenmodell der Cadillock Reihe, verbindet die Wegfahrsperrenfunktion zusätzlich mit einer modernen und leistungsstarken Alarmanlage. Diese Kombination zweier Sicherungstechniken bietet dem Anwender einen zweifachen Diebstahlschutz: die Alarmanlage schreckt Einbrecher ab, und die Wegfahrsperrenfunktion verhindert ein Starten des Fahrzeugs. Die Alarmanlage überwacht den Innenraum, die Türen, Motorhaube und Kofferraum. Grundsätzlich kann der Cadillock Alarm in allen 12-Volt-Fahrzeugen installiert werden, bei denen der Pluspol und der Minuspol der Autobatterie frei zugänglich sind.549,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
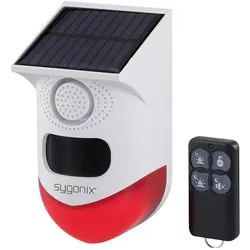
Sygonix, Einbruchschutz + Alarmanlage, Mini-AlarmanlageStandortunabhängiges Alarmsystem Dieser solarbetriebene Mini-Alarm erfasst mit seinem PIR-Sensor Bewegungen in einer maximalen Entfernung von 9 bis 12 Metern bei einem Erkennungswinkel von 110°. Bei Erkennen einer Person wird ein akustischer Alarm (bis zu 120 dB) und ein optischer Alarm (LED-Blitzlicht) ausgelöst sowie eine Push-Benachrichtigung über die Mobilfunk-App versendet. Vielseitige Einsatzmöglichkeiten Ob Innenhof, Werksgelände oder Terrasse - der WLAN Mini-Alarm mit Solarmodul ist witterungsgeschützt nach IP65 und versorgt sich selbst mit Energie: Das hocheffiziente Solarmodul versorgt das Gerät mit nur 10 Stunden Sonnenstrahlung für etwa 30 Tage lang mit Strom. Sollte doch einmal ein Engpass entstehen, kann der integrierte Akku auch per USB mit Energie versorgt werden. Der Ladezustand des Akkus und die Melderhistorie können jederzeit über die Mobilfunk-App abgefragt werden. Die Alarmanlage unterstützt Amazon Alexa und Google Home. Lieferumfang Die Alarmanlage wird mit Solarmelder, USB-Kabel, Fernbedienung inklusive CR2032 Batterie, Schrauben und Dübel sowie einer Halterung zur Wandmontage geliefert. Eine Bedienungsanleitung liegt ebenfalls bei.44,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Auvray, Einbruchschutz + Alarmanlage, diebstahlschutz u alarm alarmGehärteter Stahlbügel, Durchmesser 14 mm. Gehäuse aus speziell behandeltem Stahl mit einer Kunststoffschutzschale. Enthält drei gefräste Schlüssel und einen Rahmenhalter. Wird mit einer 3V Lithium-Batterie geliefert.74,26 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lupus-Electronics, Einbruchschutz + Alarmanlage, Lupus Electronics V3 Fernbedienung RF Wireless Sicherheitssystem DrucktastenDie Fernbedienung für die LUPUS dient in erster Linie dazu, das System in den Scharf-, Unscharf- oder Heim-Modus zu schalten und kann bequem am Schlüsselbund befestigt werden. So haben Sie jederzeit Zugriff auf die Hauptfunktionen Ihres Alarmsystems. Selbstverständlich ist auch die Fernbedienung batteriebetrieben und steht innerhalb der Funkreichweite in Funkkontakt zur Alarmanlage. Kabel zur Signalübertragung oder eine Stromversorgung per Netzteil sind nicht notwendig. Umfangreich erweiterbar - das LUPUS Produktuniversum: Für das SmartHome Alarmsystem ist ein umfangreiches Sortiment an Zubehörartikeln verfügbar. So können Sie Tür- und Fenstersensoren, IP-Kameras, Bewegungsmelder, Türsperrelemente, Rollladenrelais, Heizungssteuerungen und vieles mehr mit wenigen Klicks mit Ihrer SmartHome-Alarmanlage verbunden werden und über die Zentrale automatisiert angesteuert werden. Hauptmerkmale: Design, Schnittstelle, RF, Wireless, Fernbedienung, Nutzung, Sicherheitssystem, Markenkompatibilität: Lupus Electronics.50,56 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Cadillock, Einbruchschutz + Alarmanlage, Alarmanlage WegfahrsperrenfunktionDie Cadillock Technologie ist eine effiziente und sichere elektronische Diebstahlsicherung, die mittels ihrer patentierten Wegfahrsperrenfunktion die Stromversorgung des Fahrzeugs unterbricht. Nach der Aktivierung des Cadillock Alarms liegt weiterhin eine Spannung von ca. 12 Volt an und es steht ein Strom von 10 A (je nach Batterie) zur Verfügung. Diese Werte reichen aus, um die gespeicherten elektronischen Daten des Fahrzeugs zu sichern und die Funktionsfähigkeit der Steuergeräte nicht zu beeinträchtigen. Ebenso werden elektrische Fahrzeugdaten (Bordcomputer, Navigationsgerät etc.) dabei nicht gelöscht – ein Motorstart ist jedoch nicht möglich. Der Cadillock Alarm, das Spitzenmodell der Cadillock Reihe, verbindet die Wegfahrsperrenfunktion zusätzlich mit einer modernen und leistungsstarken Alarmanlage. Diese Kombination zweier Sicherungstechniken bietet dem Anwender einen zweifachen Diebstahlschutz: die Alarmanlage schreckt Einbrecher ab, und die Wegfahrsperrenfunktion verhindert ein Starten des Fahrzeugs. Die Alarmanlage überwacht den Innenraum, die Türen, Motorhaube und Kofferraum. Grundsätzlich kann der Cadillock Alarm in allen 12-Volt-Fahrzeugen installiert werden, bei denen der Pluspol und der Minuspol der Autobatterie frei zugänglich sind.549,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sygonix, Einbruchschutz + Alarmanlage, Mini-AlarmanlageStandortunabhängiges Alarmsystem Dieser solarbetriebene Mini-Alarm erfasst mit seinem PIR-Sensor Bewegungen in einer maximalen Entfernung von 9 bis 12 Metern bei einem Erkennungswinkel von 110°. Bei Erkennen einer Person wird ein akustischer Alarm (bis zu 120 dB) und ein optischer Alarm (LED-Blitzlicht) ausgelöst sowie eine Push-Benachrichtigung über die Mobilfunk-App versendet. Vielseitige Einsatzmöglichkeiten Ob Innenhof, Werksgelände oder Terrasse - der WLAN Mini-Alarm mit Solarmodul ist witterungsgeschützt nach IP65 und versorgt sich selbst mit Energie: Das hocheffiziente Solarmodul versorgt das Gerät mit nur 10 Stunden Sonnenstrahlung für etwa 30 Tage lang mit Strom. Sollte doch einmal ein Engpass entstehen, kann der integrierte Akku auch per USB mit Energie versorgt werden. Der Ladezustand des Akkus und die Melderhistorie können jederzeit über die Mobilfunk-App abgefragt werden. Die Alarmanlage unterstützt Amazon Alexa und Google Home. Lieferumfang Die Alarmanlage wird mit Solarmelder, USB-Kabel, Fernbedienung inklusive CR2032 Batterie, Schrauben und Dübel sowie einer Halterung zur Wandmontage geliefert. Eine Bedienungsanleitung liegt ebenfalls bei.44,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.